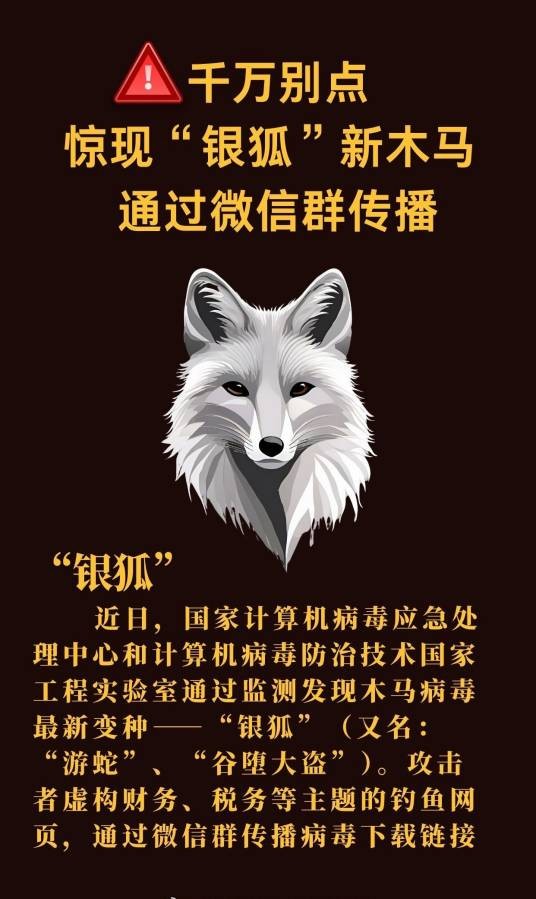
银狐(又名:“游蛇”“谷堕大盗”等)是一款专门针对企事业单位管理、财务等从业人员进行攻击的木马病毒变种之一 ,通过微信、QQ、邮件以及伪造工具网站等渠道进行钓鱼攻击,主要面向政府、高校及企事业单位等关键行业 ,攻击目标集中在财务和会计领域的专业人员 ,多采用进程注入、无文件攻击及签名伪造等多种技术绕过安全防护,远程控制受害者的计算机,窃取用户的敏感数据和财产信息,具有高度隐蔽性,对中国企事业单位和个人的信息安全构成严重威胁。
银狐木马改写自开源的Ghost木马,为4.0版本 。2022年9月起,开始活跃 。2023年3月首次被微步在线捕获并命名。 2024年6月,瑞星威胁情报平台捕获到一起银狐木马攻击活动 ;7月,多地公安发布关于“银狐”木马的预警通告。 2026年5月,国家计算机病毒应急处理中心发布“银狐”系列木马病毒攻击活动的预警报告。 5月22日,发布风险提示。 6月,“银狐”木马病毒出现全新变种,需加强防范。
银狐木马能够获取受害者计算机控制权限并长期驻留 ,通过远程控制受害者计算机,窃取用户敏感信息 ,并通过监控受害者日常操作,达到窃取隐私的目的,为后续实施诈骗等行为铺路 。可利用NetBox工具的特性,诱使计算机自动执行预先设置的恶意脚本,巧妙地规避常规的安全防护措施 。从事财税和金融业务人员务必防范以计算机病毒为作案工具的电信网络诈骗活动 ,在官方网站下载日常使用的工具和软件 ,电脑要安装杀毒软件并及时更新 ,遇到网络转账请求,应当面核实。
想要了解更多“银狐(木马病毒的变种)”的信息,请点击:银狐(木马病毒的变种)百科